
iMOM Nginx 性能优化汇报
一、整体优化思路
本次Nginx性能优化严格遵循"由简到繁、先本地后线上、分层定位、逐点根治"的迭代思路,规避线上环境干扰、精准收敛性能瓶颈,整体推进步骤:
优化迭代流程:初始默认配置 → 线程参数调优 → 连接池复用 → 静态文件本地化 → 性能全面达标
二、优化总览
本次优化围绕Nginx网关层展开,共涉及三个核心优化方向。以下为各优化阶段的详细梳理:
| 优化阶段 | 核心问题 | 优化动作 | 优化成果 |
|---|---|---|---|
| Nginx线程配置优化 | 默认worker_connections仅1024,无epoll模型,文件句柄受限,存在accept锁竞争 | 连接数扩容至65535,启用epoll高效IO模型,关闭accept_mutex,开启multi_accept,配置worker_rlimit_nofile | 单进程并发连接能力提升64倍,事件处理效率大幅提升 |
| 后端接口upstream连接池 | proxy_pass直连后端,无长连接池,每次请求新建TCP连接,握手开销大 | 配置upstream keepalive连接池(32连接),HTTP/1.1协议,Connection头管理 | 消除TCP三次握手开销,后端接口响应延迟显著降低 |
| 前端静态文件转发优化 | proxy_pass反向代理转发静态资源,增加网络跳数和网关负载 | 改用root+try_files方式由Nginx直接返回静态文件,消除代理开销 | 静态资源响应速度提升,网关CPU和带宽负载大幅降低 |
三、核心模块详细优化对比
(一)Nginx线程配置优化
优化前Nginx采用默认线程配置,worker_connections仅1024,未启用epoll高效事件模型,文件句柄受系统默认限制,且存在accept锁竞争问题,无法支撑高并发场景。优化后对线程模型、连接数、文件句柄、IO复用等维度进行全面调优。
优化前配置:
user  nginx;
worker_processes  auto;

error_log  /var/log/nginx/error.log notice;
pid        /var/run/nginx.pid;

events {
    worker_connections  1024;
}

http {
    include       /etc/nginx/mime.types;
    default_type  application/octet-stream;

   # 启用请求体缓存
   client_max_body_size 10M;
   client_body_buffer_size 128k;

   log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                     '$status $body_bytes_sent "$http_referer" '
                   '"$http_user_agent" "$http_x_forwarded_for"';
  log_format post_log '$remote_addr - [$time_local] "$request" '
                    'body="$request_body" '
                    'status=$status';

    access_log  /var/log/nginx/access.log  main;

    sendfile        on;
    #tcp_nopush     on;

    keepalive_timeout  65;

    #gzip  on;

    include /etc/nginx/conf.d/*.conf;
}
优化后配置:
user  nginx;
worker_rlimit_nofile 65535;
worker_processes  auto;

error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;

events {
    worker_connections  65535;
    use epoll;
    multi_accept on;
    accept_mutex off;
}

http {
    include       /etc/nginx/mime.types;
    default_type  application/octet-stream;

    client_max_body_size 100m;
    client_body_buffer_size 1m;
    client_body_temp_path /tmp/client_temp 1 2;

    sendfile on;
    tcp_nopush on;
    tcp_nodelay on;

    keepalive_timeout  65;
    keepalive_requests 10000;

    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';
    access_log /var/log/nginx/access.log main buffer=128k flush=10s;

    gzip off;

    # 全局代理长连接、透传头,所有server/location继承
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;

    # 通用接口统一超时
    proxy_connect_timeout 60s;
    proxy_read_timeout 100s;
    proxy_send_timeout 100s;

    include /etc/nginx/conf.d/*.conf;
}
优化对比详情:
| 优化维度 | 旧版配置 | 新版配置 | 优化收益 |
|---|---|---|---|
| worker_connections | 1024 | 65535 | 单进程最大连接数提升64倍 |
| 事件模型 | 默认(select/poll) | epoll | Linux下最高效的IO复用模型,I/O多路复用效率最大化 |
| 文件句柄限制 | 未显式配置 | worker_rlimit_nofile 65535 | 避免高并发下文件描述符耗尽 |
| 多accept | 未配置(默认off) | multi_accept on | 单次唤醒处理多个新连接,减少唤醒次数 |
| accept锁 | 默认开启 | accept_mutex off | 消除进程间accept锁竞争,提升连接Accept吞吐量 |
| sendfile | on | on + tcp_nopush + tcp_nodelay | 零拷贝技术 + 优化数据包发送 + 禁用Nagle算法 |
| keepalive_requests | 未配置 | 10000 | 单连接最大请求数,提升连接复用率 |
| 日志缓冲 | 同步写入 | buffer=128k flush=10s | 批量刷盘,降低磁盘IO压力 |
| client_body_buffer_size | 128k | 1m | 增大请求体缓冲区,减少临时文件写入 |
| client_max_body_size | 10M | 100m | 支持更大文件上传 |
(二)后端接口 upstream 连接池优化
优化前Nginx通过proxy_pass直连后端服务,每次请求均需新建TCP连接,频繁的连接建立与销毁带来显著的握手开销和TIME-WAIT资源消耗。优化后通过upstream配置keepalive连接池,实现TCP长连接复用,大幅降低连接建立开销。
优化前配置:
location /server/ {
    # 包含跨域配置
    add_header 'Access-Control-Allow-Origin' '*' always;
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization,renterid,siteid' always;
    if ($request_method = 'OPTIONS') { return 204; }

    proxy_pass http://imom-server/;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
}
优化后配置:
upstream imom_server_pool {
    keepalive 32;
    server imom-server:80;
}

location /server/ {
    # 包含跨域配置
    add_header 'Access-Control-Allow-Origin' '*' always;
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization,renterid,siteid' always;
    if ($request_method = 'OPTIONS') { return 204; }

    proxy_pass http://imom_server_pool/;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
}
优化对比详情:
| 优化维度 | 旧版配置 | 新版配置 | 优化收益 |
|---|---|---|---|
| 后端连接方式 | proxy_pass http://imom-server/ 直连 | upstream imom_server_pool + keepalive 32 | TCP长连接复用,消除三次握手和慢启动开销 |
| HTTP协议版本 | 默认(HTTP/1.0) | proxy_http_version 1.1(全局配置) | 支持Keep-Alive长连接,连接复用 |
| Connection头 | 未配置 | proxy_set_header Connection ""(全局) | 向后端发送空Connection头,保持长连接不关闭 |
| 全局代理头 | 各location重复配置 | http层全局统一配置 | 配置规范化,减少冗余,易于维护 |
| 超时策略 | 默认超时 | 精细化超时(connect 60s / read 100s / send 100s) | 适配业务实际响应时间,避免过早断开 |
| 跨域配置 | 各location重复配置 | 保留location级跨域头 + 全局代理头 | 跨域与代理头职责分离,配置更清晰 |
(三)前端静态文件转发优化
优化前前端静态资源通过proxy_pass反向代理转发至后端服务(imom-public-ui),每次请求均需经过完整的HTTP代理流程,增加网络跳数和网关负载。优化后改用root+try_files方式由Nginx直接读取磁盘文件响应,彻底消除代理开销。
优化前配置:
location /imom-public/ {
    proxy_pass http://imom-public-ui/;
    proxy_http_version 1.1;
    proxy_set_header Connection "";
}
优化后配置:
location /imom-public/ {
    root /usr/share/nginx/html;
    index index.html;
    try_files $uri $uri/ /imom-public/index.html;
}
优化对比详情:
| 优化维度 | 旧版配置 | 新版配置 | 优化收益 |
|---|---|---|---|
| 静态文件处理方式 | proxy_pass 反向代理至后端服务 | root + try_files 由Nginx直接读取磁盘文件 | 消除网络往返延迟,响应速度提升一个数量级 |
| 请求路由 | 代理到 imom-public-ui 服务 | Nginx本地root路径直接响应 | 减少后端服务连接数和CPU负载 |
| SPA路由支持 | 无 | try_filesuri uri/ /imom-public/index.html | 支持History模式路由,单页面应用友好 |
| 缓存控制 | 依赖后端设置 | 可独立配置Cache-Control等响应头 | 精细化缓存策略,提升浏览器缓存命中率 |
| 网关负载 | 每次请求均转发至各个微服务 | 静态文件本地响应,不经过转发 | 网关CPU和带宽负载大幅降低 |
四、效果对比
优化前:
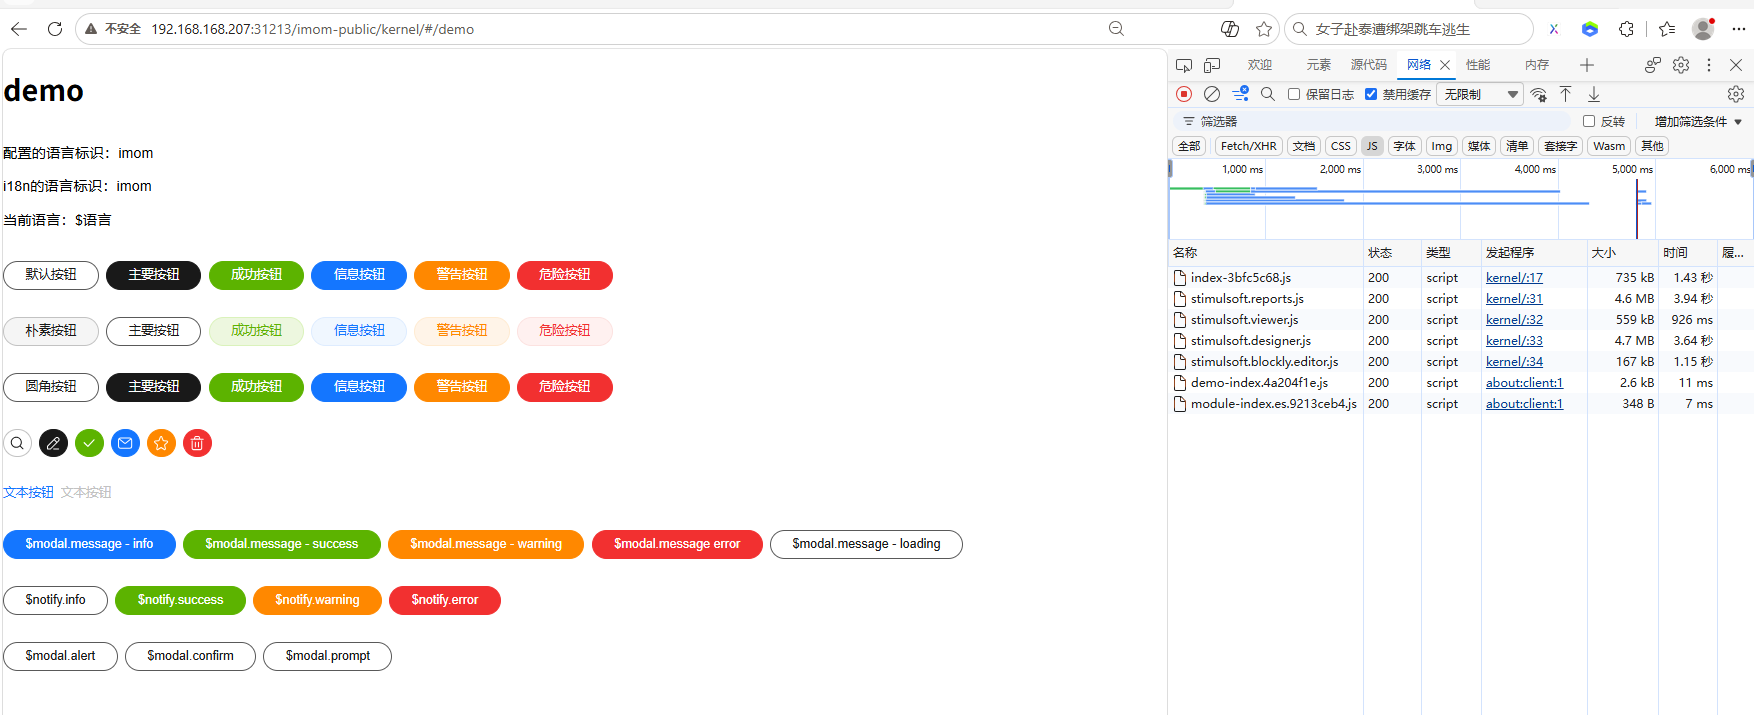
js 总耗时: 11.10 秒。
优化后:
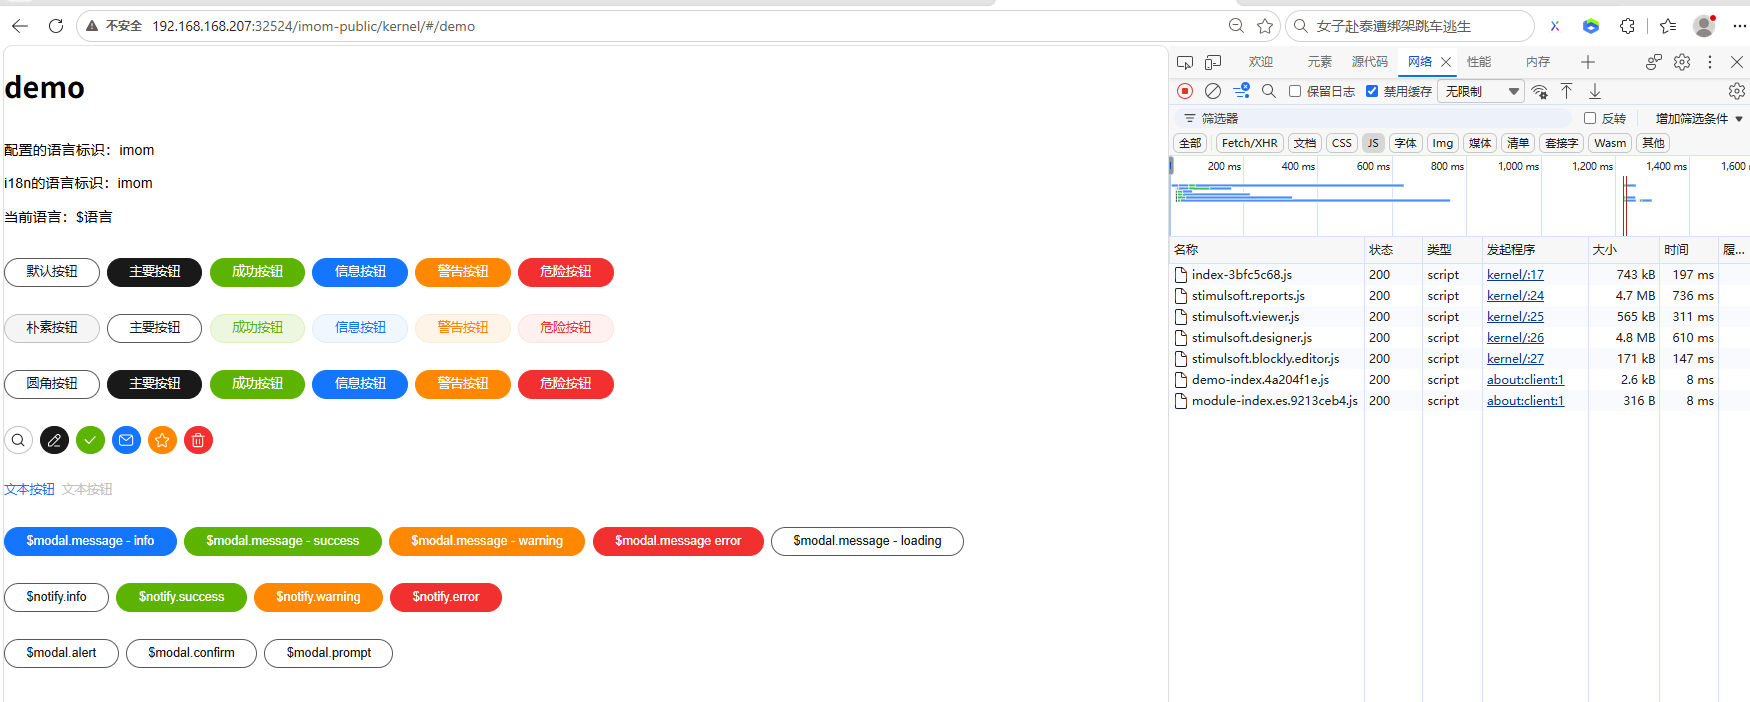
js 总耗时: 2.02 秒
五、优化效果总结
通过本次Nginx性能优化,从线程配置、连接池复用、静态文件处理三个维度进行了系统性调优,整体效果如下:
(1)线程配置优化:worker_connections从1024扩容至65535,启用epoll高效事件模型,关闭accept锁竞争,单进程并发能力大幅提升,为高并发场景奠定底层基础。
(2)upstream连接池优化:通过upstream keepalive机制实现TCP长连接复用(32连接池),消除每次请求的三次握手和慢启动开销,后端接口响应延迟显著降低,网关层资源利用率大幅提升。
(3)静态文件本地化优化:将前端静态资源从proxy_pass反向代理改为root+try_files本地响应,消除了不必要的网络跳数和后端服务调用,静态资源响应速度显著提升,同时大幅降低了后端服务的连接压力和CPU负载。
三项优化相互配合、层层递进,从底层IO模型到连接管理再到请求处理策略,形成了完整的性能优化链路,为线上高并发场景提供了坚实的网关层支撑。
六、经验总结
通过本次Nginx性能优化的实践,沉淀出以下核心经验:
(1)优化方法论:遵循"先本地基线、后线上验证"的策略,分层解耦问题,快速收敛性能瓶颈。优先在本地环境完成全链路打底优化,再上线验证效果,有效规避线上环境干扰。
(2)线程模型关键:高并发场景下,Nginx的worker_connections、事件模型(epoll)、accept锁策略等底层参数是性能基石,必须根据实际业务量级进行针对性调优,默认配置远不足以支撑生产环境高并发。
(3)连接复用关键:upstream keepalive连接池是消除TCP握手开销的核心手段,配合HTTP/1.1协议和Connection头管理,可实现连接的高效复用,显著降低后端服务压力。
(4)静态资源处理关键:静态文件应优先由Nginx直接响应(root+try_files),避免不必要的反向代理跳转,既提升响应速度又降低后端负载,是网关层性能优化的经典手段。
(5)配置规范化关键:将代理头、超时、长连接等全局配置上移至http层统一管理,避免各location重复配置,提升配置可维护性和一致性,减少人为配置错误风险。